Prévenir la bronchiolite chez le bébé : vaccin maternel et anticorps préventifs
Bronchiolite du bébé : comprendre le rôle du virus respiratoire syncytial La bronchiolite est une infection des petites voies respiratoires, le plus…
Lire l’article →
Les tentatives d’arnaque à la carte Vitale s’appuient souvent sur une situation qui semble plausible : l’arrivée d’un service numérique, une mise à jour à effectuer ou un remboursement à consulter. En 2026, un courriel frauduleux peut ainsi reprendre le logo de l’Assurance Maladie, ses couleurs et une mise en page soignée, puis inviter à cliquer sur un bouton tel que « Activer mon e-carte Vitale ». L’apparence officielle ne suffit pourtant pas à garantir l’authenticité du message.
Le piège est d’autant plus convaincant que l’e-carte Vitale existe réellement. Elle est proposée par l’intermédiaire de l’application officielle Carte Vitale, sous réserve de disponibilité et des modalités applicables à l’assuré. Un message qui évoque ce service peut donc sembler cohérent, surtout si la personne a récemment entendu parler de la carte dématérialisée. Les fraudeurs exploitent cette familiarité pour faire baisser la vigilance.
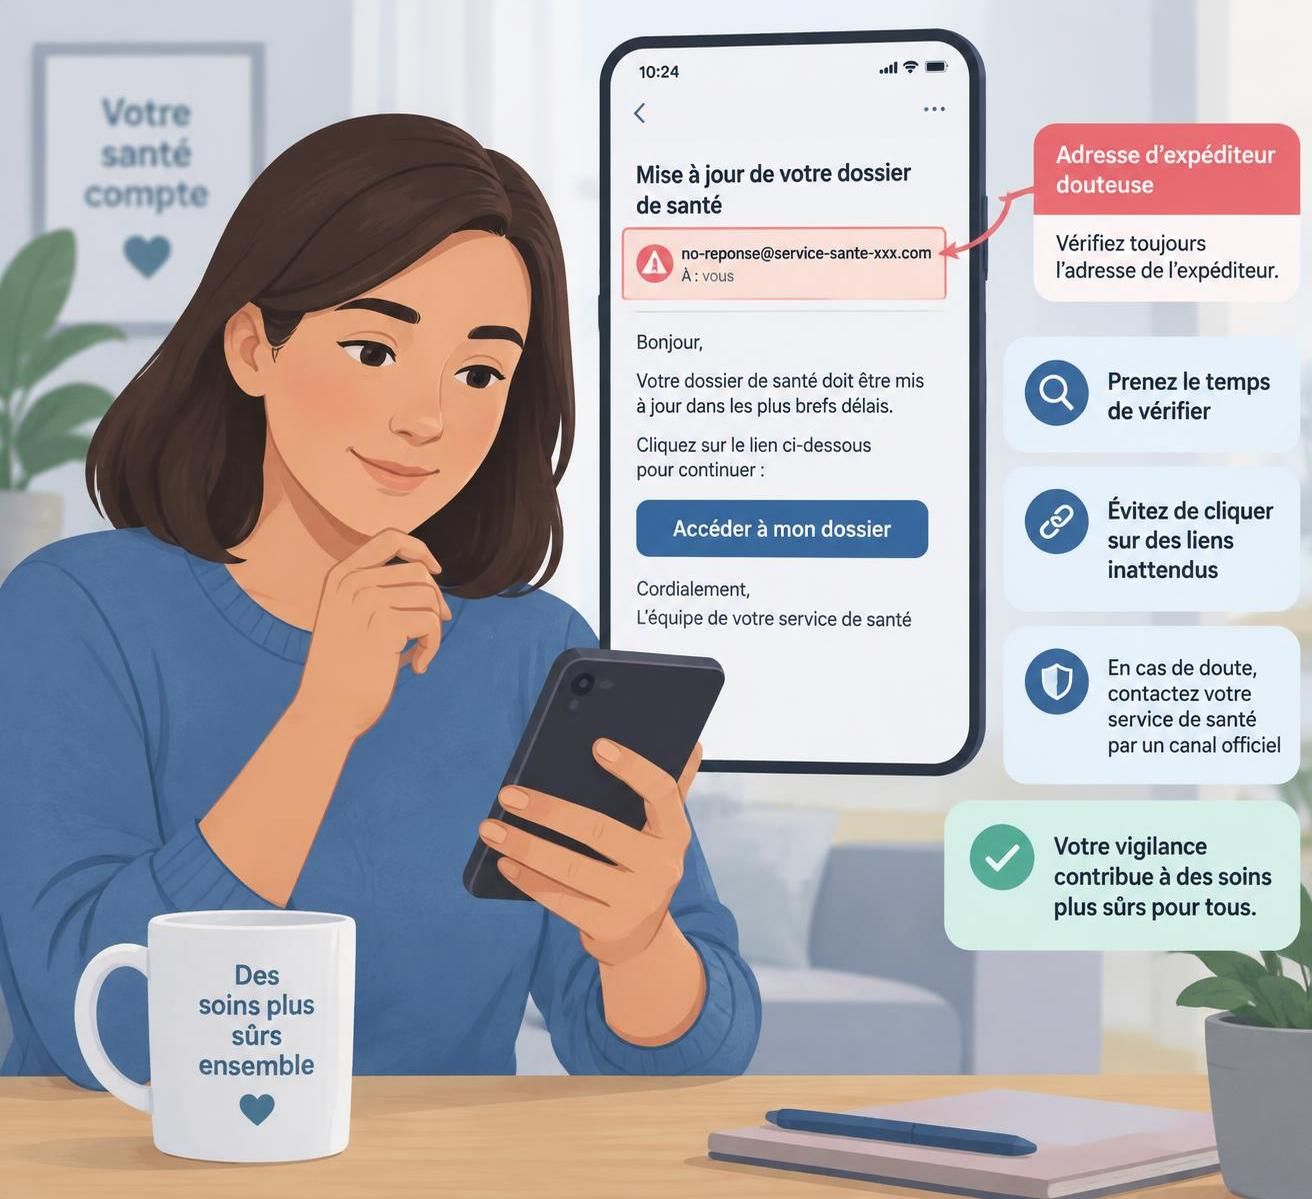
Imaginons que Nadia, patiente d’un cabinet médical, reçoive un courriel signé « Assur’Santé ». Le texte lui annonce que son document de santé doit devenir numérique et l’encourage à agir immédiatement. Le logo est net, les paragraphes sont bien présentés et une illustration représente une carte Vitale sur un téléphone. Pourtant, le nom affiché par la messagerie peut être choisi librement et ne permet pas, à lui seul, de connaître l’expéditeur réel.
Pour examiner un courriel douteux, Nadia appuie sur le nom de l’expéditeur afin d’afficher l’adresse complète. Sur un téléphone, cette information peut apparaître après avoir touché le nom ou ouvert les détails du message ; sur ordinateur, il est parfois nécessaire de cliquer sur l’expéditeur. Dans l’exemple rapporté, le nom visible était « Assur’Santé », tandis que l’adresse réelle utilisait le domaine rewardnews.com, sans lien évident avec l’Assurance Maladie.
Ce détail est un signal d’alerte, mais il faut éviter de conclure à l’authenticité sur la seule base d’une adresse qui paraît familière. Les adresses peuvent être imitées ou rendues trompeuses, et les informations d’expéditeur ne constituent pas une preuve absolue. Le réflexe le plus sûr consiste à ne pas utiliser le lien du courriel et à ouvrir soi-même l’application officielle ou à saisir l’adresse ameli.fr dans le navigateur.
Les messages frauduleux peuvent aussi mélanger des signes rassurants et des détails discordants. Une mention de désabonnement en anglais, une formulation inhabituelle, un message très général sans référence précise au dossier, ou une demande pressante de « vérifier son identité » méritent une attention particulière. Une faute d’orthographe peut alerter, mais son absence ne rend pas le courriel fiable : certains faux messages sont rédigés avec soin.
Les escrocs cherchent ainsi moins à convaincre par une seule preuve qu’à créer une impression d’ensemble : un logo connu, un service réel et une action présentée comme simple. La qualité graphique d’un message ne prouve jamais qu’il vient de l’Assurance Maladie. Des repères complémentaires sur les courriels et SMS suspects sont disponibles dans les conseils officiels de l’Assurance Maladie.
Le phishing, aussi appelé hameçonnage, consiste à se faire passer pour un organisme connu afin d’amener une personne à communiquer des données personnelles ou à effectuer un paiement. La tentative peut arriver par courriel, SMS, appel téléphonique ou même par un message sur une plateforme de discussion. Les fraudeurs adaptent le prétexte, mais le scénario reste souvent semblable : un problème est annoncé, un lien est fourni et une action urgente est demandée.
Un SMS frauduleux peut, par exemple, prétendre que la carte Vitale est arrivée à expiration ou qu’une nouvelle carte doit être expédiée. Un faux courriel peut parler d’un remboursement en attente, d’une activation ou d’une mise à jour nécessaire. Dans certains cas, le site vers lequel mène le lien imite ameli.fr et demande de saisir des informations avant d’afficher une prétendue confirmation.
Les phrases comme « activez maintenant », « dernier délai » ou « votre dossier sera suspendu » cherchent à réduire le temps de réflexion. La pression est un outil de manipulation : la personne peut craindre de perdre un droit ou de retarder un remboursement. Or, recevoir une alerte inquiétante ne signifie pas qu’il faut répondre dans l’instant. Il est préférable de fermer le message et de vérifier la situation en passant par un canal officiel déjà connu.
Une demande de frais d’envoi pour recevoir une carte ou de coordonnées bancaires pour « valider » une démarche doit également éveiller la prudence. Ne transmettez pas vos identifiants, un mot de passe ou un code de validation à la suite d’un lien reçu sans l’avoir sollicité. La carte Vitale et l’accès aux soins ne justifient pas de communiquer des informations confidentielles à un interlocuteur dont l’identité n’est pas vérifiée.
Le tableau ci-dessous résume des éléments utiles à examiner. Aucun indice ne remplace une vérification directe auprès de l’organisme, car les techniques d’imitation évoluent et les messages légitimes peuvent eux aussi être concis ou inhabituels.
| Élément observé | Pourquoi il faut être prudent | Réflexe recommandé |
|---|---|---|
| Un lien reçu par SMS ou courriel | Il peut conduire à une copie de site destinée à recueillir des identifiants. | Ne pas l’ouvrir ; accéder au compte par l’application ou l’adresse saisie soi-même. |
| Une menace de suspension ou une urgence | La pression réduit le temps accordé à la vérification. | Prendre le temps de contacter l’organisme par un canal officiel. |
| Une demande de coordonnées bancaires | Elle peut servir à effectuer des paiements ou à détourner des fonds. | Ne rien saisir et demander conseil à sa banque si les données ont déjà été communiquées. |
| Un logo ou une présentation professionnelle | Les images et la mise en page peuvent être copiées. | Vérifier l’origine autrement que par l’apparence du message. |
Pour les SMS, le numéro de téléphone ne suffit pas non plus à confirmer l’identité de l’expéditeur. Un numéro mobile ou un nom d’expéditeur connu peuvent être détournés ou imités. Les exemples de faux SMS prétendant venir d’Ameli illustrent la manière dont un message bref peut conduire vers une page frauduleuse.
Quand un message déclenche une inquiétude, une pause de quelques minutes peut éviter une divulgation difficile à corriger. Un lien inattendu et une demande d’action urgente doivent conduire à vérifier, pas à cliquer.
Après avoir identifié les signes du message, il est utile de comprendre ce que les fraudeurs cherchent à obtenir et comment ces informations peuvent être réutilisées.
Une page frauduleuse ne demande pas toujours toutes les informations en une seule fois. Elle peut commencer par un numéro de Sécurité sociale, puis réclamer les identifiants d’un espace en ligne ou des coordonnées bancaires. Cette progression donne parfois l’impression que chaque étape est nécessaire à une démarche administrative. En réalité, les renseignements recueillis peuvent servir à prendre le contrôle d’un compte, tenter une fraude financière ou alimenter un vol d’identité.
Le numéro de Sécurité sociale est une donnée particulièrement sensible. Associé à un nom, une date de naissance ou une adresse, il peut renforcer un dossier d’usurpation et rendre de futurs messages frauduleux plus convaincants. Une personne qui connaît certains éléments de votre situation peut prétendre vous appeler au sujet d’un remboursement ou d’un changement de coordonnées, alors qu’elle cherche à obtenir d’autres informations.
Si les identifiants d’un compte sont saisis sur un faux site, les fraudeurs peuvent essayer de se connecter à l’espace concerné. Ils peuvent aussi tester le même mot de passe sur d’autres services, notamment lorsque celui-ci est réutilisé. C’est pourquoi un mot de passe unique et difficile à deviner constitue une mesure de sécurité numérique utile, même en dehors des démarches liées à la santé.
Dans un scénario fictif, Marc reçoit un message annonçant un remboursement de quelques dizaines d’euros. Il suit le lien, saisit son numéro d’assuré et son mot de passe, puis voit apparaître une page de confirmation. Il pense avoir terminé. Pourtant, si le site était frauduleux, ces renseignements ont pu être enregistrés au moment de leur saisie. Le fait que la page se ferme normalement ou affiche un logo connu ne permet pas de savoir ce qui s’est passé en arrière-plan.
Les coordonnées bancaires peuvent être demandées sous prétexte de verser un remboursement, de vérifier l’identité ou de régler des frais d’expédition. Un petit montant présenté comme indispensable peut masquer une collecte de données de carte bancaire. Si un paiement semble nécessaire pour obtenir ou mettre à jour une carte Vitale, interrompez la démarche et vérifiez auprès d’un interlocuteur officiel.
Une donnée isolée n’entraîne pas automatiquement une fraude, mais il est important de réagir selon ce qui a été communiqué. Un simple clic sans saisie n’a pas les mêmes conséquences que la transmission d’un mot de passe ou d’un numéro de carte bancaire. Dans tous les cas, il est préférable de conserver le message et de noter les actions effectuées, sans répondre à l’expéditeur ni poursuivre la conversation.
Les informations peuvent aussi être revendues ou combinées à d’autres données provenant de fuites distinctes. Cela explique pourquoi une arnaque ne s’arrête pas forcément au premier message : une personne ayant répondu peut ensuite recevoir des appels ou des SMS plus ciblés. Plus une donnée est sensible, plus il est important de vérifier la demande avant de la transmettre.
La prévention passe donc autant par la prudence face aux messages que par de bonnes habitudes de compte : mots de passe distincts, mises à jour régulières des appareils et vérification des opérations inhabituelles. Ces gestes ne remplacent pas les démarches auprès de votre banque ou de l’Assurance Maladie lorsqu’un incident s’est produit, mais ils réduisent les occasions offertes aux fraudeurs.
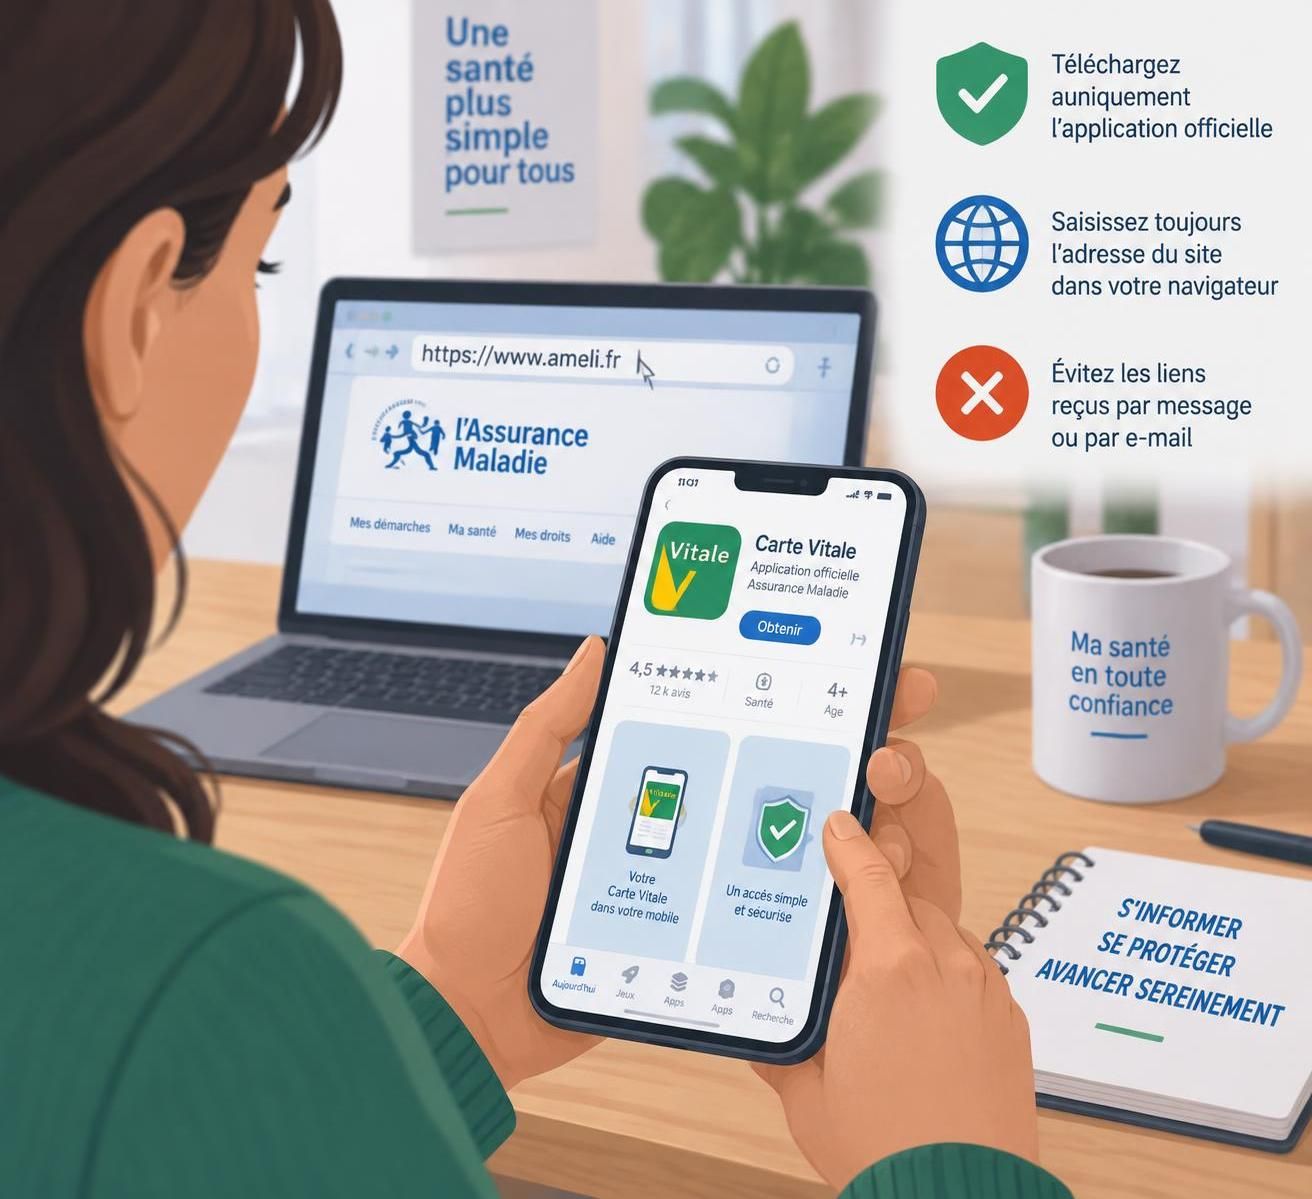
Pour obtenir ou utiliser l’e-carte Vitale, commencez par les canaux officiels plutôt que par un bouton reçu dans un courriel. L’application Carte Vitale est proposée dans les boutiques officielles d’applications ; avant l’installation, vérifiez le nom de l’éditeur indiqué sur la fiche et évitez les liens publicitaires ou les fichiers transmis par message. Les conditions d’accès et les étapes peuvent varier selon le profil de l’assuré et les modalités en vigueur.
Il est également possible de consulter son espace personnel en saisissant soi-même ameli.fr dans la barre d’adresse du navigateur, ou en utilisant un favori déjà enregistré. Cette précaution réduit le risque d’atterrir sur une copie du site. Elle est particulièrement utile lorsqu’un message évoque une urgence, un remboursement ou une activation immédiate.
Avant de fournir une information, demandez-vous si vous avez vous-même engagé la démarche et si vous êtes bien dans l’application ou sur le site attendu. Si un courriel vous demande d’activer l’e-carte en cliquant sur un bouton, quittez le message et vérifiez séparément. Le lien peut afficher un nom rassurant tout en menant vers une adresse différente ; même une adresse qui ressemble à l’original doit être examinée avec prudence.
Sur smartphone, évitez de télécharger une application depuis un lien reçu par SMS. Ouvrez directement l’App Store ou Google Play, cherchez l’application concernée et contrôlez l’éditeur. Sur ordinateur, un cadenas dans la barre d’adresse indique une connexion chiffrée, mais ne prouve pas à lui seul que le site est celui de l’Assurance Maladie : des sites frauduleux peuvent aussi utiliser une connexion sécurisée.
Pour renforcer la sécurité numérique au quotidien, gardez le système de votre téléphone et votre navigateur à jour. Un verrouillage par code ou biométrie, l’usage de mots de passe différents et la prudence lors du partage de captures d’écran contribuent aussi à protéger les données personnelles. Une capture d’écran peut parfois révéler un numéro d’assuré, une adresse ou des informations médicales qu’il vaut mieux masquer avant de la transmettre.
Dans un cabinet médical, une question fréquente concerne la mise à jour de la carte physique. Cette opération peut être effectuée sur les bornes prévues à cet effet, notamment dans certaines pharmacies ou auprès de professionnels de santé équipés. En cas de doute sur une démarche précise, demandez confirmation à votre caisse par les coordonnées figurant sur un document officiel ou dans votre espace personnel, plutôt que de répondre à un message reçu sans l’avoir sollicité.
Les messages frauduleux sont parfois assez bien conçus pour qu’une personne attentive hésite. Il n’est pas nécessaire de décider sur-le-champ si le message est authentique : fermer le lien, noter le nom affiché et vérifier par une autre voie est une réponse raisonnable. Des explications complémentaires sur les faux courriels d’activation de l’e-carte Vitale permettent de mieux comprendre ce type de scénario.
Le moyen le plus sûr d’activer un service est de partir de l’application officielle ou du site saisi manuellement, jamais d’un lien inattendu. Ces habitudes diminuent le risque avant même qu’un faux site puisse demander des informations.
Un clic accidentel ne signifie pas automatiquement que des données ont été dérobées. Le risque dépend notamment de ce qui s’est passé ensuite : une page a-t-elle été ouverte, des informations ont-elles été saisies, un fichier a-t-il été téléchargé ou une application a-t-elle été installée ? Agir sans paniquer permet de choisir les mesures adaptées. En cas de doute sur l’état de l’appareil ou sur l’utilisation d’un compte, demandez conseil à un professionnel ou au service officiel concerné.
Fermez la page et ne téléchargez aucun fichier proposé. Si le site a demandé l’autorisation d’envoyer des notifications, ne l’accordez pas ; si vous l’avez fait, vous pouvez retirer cette autorisation dans les réglages du navigateur. Vérifiez aussi qu’aucune application inconnue n’a été installée et lancez, si nécessaire, une analyse avec un outil de sécurité reconnu et à jour.
Évitez de rappeler un numéro affiché sur la page ou de répondre au message pour demander des explications : cela peut confirmer que votre adresse ou votre numéro est actif. Conservez plutôt le message pour le signaler, puis supprimez-le une fois les éléments utiles sauvegardés. Si l’appareil présente un comportement inhabituel, comme des fenêtres répétées ou des redirections, cessez d’y saisir des informations jusqu’à ce qu’il soit vérifié.
Depuis un appareil que vous estimez sûr, ouvrez le service en tapant vous-même son adresse et modifiez immédiatement le mot de passe concerné. Si ce mot de passe est utilisé ailleurs, changez-le également sur ces services, en choisissant une combinaison différente pour chacun. Vérifiez les coordonnées de contact et les informations de compte afin de repérer un changement que vous n’avez pas effectué.
Pour un compte ameli, contactez votre caisse d’Assurance Maladie par un canal officiel si vous ne parvenez plus à vous connecter ou si vous observez une modification suspecte. Examinez les remboursements et les coordonnées bancaires enregistrées. La vérification doit se faire dans l’espace officiel, et non depuis un lien contenu dans le courriel d’origine.
Appelez rapidement votre banque à partir du numéro inscrit au dos de la carte ou dans son application officielle. Expliquez les informations communiquées et demandez quelles mesures sont indiquées : opposition, remplacement de carte ou surveillance renforcée des opérations. Si une opération non autorisée apparaît, signalez-la sans attendre et suivez la procédure de contestation de l’établissement.
En cas de perte financière ou d’usurpation, un dépôt de plainte peut être envisagé auprès des services de police ou de gendarmerie. Le signalement sur les méthodes de fraude et les démarches possibles après une arnaque peut aider à identifier les interlocuteurs utiles, mais les procédures dépendent des faits et de votre situation.
Pour contribuer au repérage des campagnes, un courriel suspect peut être signalé sur Signal Spam ou transféré selon les consignes indiquées par la plateforme. Les SMS indésirables peuvent être signalés au 33700, notamment selon les modalités précisées sur le service officiel. Les contenus illicites ou sites frauduleux peuvent être portés à la connaissance des autorités via les dispositifs officiels de signalement ; Cybermalveillance.gouv.fr fournit également des conseils d’orientation aux particuliers.
Si vous consultez un médecin après l’incident, celui-ci peut vous aider à évaluer les conséquences de stress ou de sommeil sur votre santé, mais les démarches de sécurisation relèvent de votre banque, de votre caisse et des services compétents. En cas de préjudice ou d’urgence financière, contactez directement ces organismes. La rapidité est utile, mais chaque action doit passer par un canal vérifié : banque, caisse d’Assurance Maladie ou plateforme officielle.
Bronchiolite du bébé : comprendre le rôle du virus respiratoire syncytial La bronchiolite est une infection des petites voies respiratoires, le plus…
Lire l’article →
Vaccination en Thaïlande : obligations et vaccins recommandés selon le voyage Pour la plupart des voyageurs venant directement de France, aucun vaccin…
Lire l’article →
Infections à pneumocoque chez l’adulte : comprendre les risques et les modes de transmission Le pneumocoque, ou Streptococcus pneumoniae, est une bactérie…
Lire l’article →